5과목 정보시스템 구축 관리는 개발 방법론, 비용 산정 공식, 성숙도 모델, 보안, 신기술 용어가 섞여 있습니다. 공식과 두문자로 확실히 가져갈 수 있는 문제를 먼저 챙기고, 신기술 용어는 자주 나오는 것 위주로 넓게 보는 게 효율적이에요.
이 글 하나로 끝낼 수 있게 용어마다 뜻과 예시를 같이 적었고, LOC·임계 경로는 실제로 계산한 예제를 넣었습니다. 나선형 모형, CMMI 단계, 벨-라파듈라·비바 모델은 그림으로도 정리했어요.
※ 2026년 9월 기준 정보처리기사 필기 출제기준(5과목 체계)에 맞춰 정리했습니다. 응시 자격·과목 구성·공부 순서는 정보처리기사 시험 과목 총정리 글에서 볼 수 있어요.
이 글의 순서
- 핵심 암기 키워드 한눈에 보기
- 소프트웨어 개발 방법론
- 비용 산정 · 일정 관리 · 품질
- 정보 보안
- IT 신기술 용어
- 헷갈리지 않게 외우는 요령
- A4 한 장 요약본
1. 핵심 암기 키워드 한눈에 보기
키워드만 보고 오른쪽 내용이 바로 떠오르면 통과입니다. 막히는 항목만 아래 본문에서 다시 보세요.
| 항목 | 암기 키워드 | 풀어 쓰면 |
| 나선형 모형의 진행 순서 | 계위개고 | 계획 및 정의 → 위험 분석 → 공학적 개발 → 고객 평가 (반복) |
| LOC 기법과 계산 공식 | (낙관 + 4×중간 + 비관) ÷ 6 | 예측치 = (낙관 + 4×중간 + 비관) ÷ 6 · 인월 = LOC ÷ 월 생산량 · 기간 = 인월 ÷ 인원 |
| COCOMO 모형 | 조반내 | 조직형(5만↓) · 반분리형(30만↓) · 내장형(30만↑) / 기본 · 중간 · 발전형 |
| Putnam 모형과 기능 점수 모형 | SLIM · ESTIMACS | Putnam = Rayleigh-Norden 곡선 · SLIM / FP = 기능 점수 · ESTIMACS |
| 일정 관리 기법 | PERT · CPM · 간트 차트 | PERT(3점 추정) · CPM(가장 긴 경로 = 임계 경로 = 최소 완료 기간) · 간트 차트(막대) |
| CMMI와 SPICE | 초관정정최 | CMMI: 초기 → 관리 → 정의 → 정량적 관리 → 최적화 / SPICE: 불완전 · 수행 · 관리 · 확립 · 예측 · 최적화 |
| 정보 보안의 3요소 | 기무가 (CIA) | 기밀성 · 무결성 · 가용성 (+ 인증 · 부인 방지) |
| 시큐어 코딩 7대 보안 약점 | 입보시에코캡아 | 입력 검증 · 보안 기능 · 시간 및 상태 · 에러 처리 · 코드 오류 · 캡슐화 · API 오용 |
| 암호 알고리즘 | 대칭키 · 비대칭키 · 해시 | 대칭: DES·AES·SEED·ARIA / 비대칭: RSA(소인수분해)·ECC·ElGamal / 해시: MD5·SHA |
| 접근 통제와 보안 모델 | 벨라파듈라 = 기밀성 · 비바 = 무결성 | DAC(소유자) · MAC(보안 등급) · RBAC(역할) / BLP: No Read Up · No Write Down / 비바: 반대 |
2. 소프트웨어 개발 방법론
소프트웨어 생명주기(SDLC) 모형
| 용어 | 설명 |
| 폭포수 모형 | 타당성 검토 → 계획 → 요구 분석 → 설계 → 구현 → 테스트 → 유지보수를 순서대로 진행. 가장 오래되고 널리 쓰임, 앞 단계로 돌아가기 어려움, 단계별 산출물이 명확 |
| 프로토타입 모형 | 견본(시제품)을 먼저 만들어 사용자 요구를 확인하면서 개발. 요구사항이 불명확할 때 유리 |
| 나선형 모형 | 계획 및 정의 → 위험 분석 → 공학적 개발 → 고객 평가를 여러 번 반복하며 점진적으로 개발. 위험 관리에 강함 (보헴이 제안) |
| 반복적 · 점증적 모형 | 시스템을 여러 조각으로 나눠 반복하면서 기능을 조금씩 늘려 감 |
| 애자일 모형 | 짧은 주기로 반복하며 고객과의 협력, 변화 대응을 중시 (XP, 스크럼, 칸반, 린, 크리스탈, FDD) |
나선형 모형의 진행 순서
암기 키워드 ▸ 계위개고

| 용어 | 설명 |
| ① 계획 및 정의 | 목표와 제약 조건을 정하고 요구사항을 모음 |
| ② 위험 분석 | 위험 요소를 찾아내고 해결 방법을 정함 (나선형 모형의 핵심) |
| ③ 공학적 개발 | 실제로 개발하고 검증 |
| ④ 고객 평가 | 고객이 결과를 평가하고, 다음 단계를 계획 |
소프트웨어 개발 방법론
| 용어 | 설명 |
| 구조적 방법론 | 정해진 분석 절차에 따라 요구사항을 문서화. 분할과 정복 방식 (DFD, 자료 사전, 소단위 명세서) |
| 정보공학 방법론 | 정보 시스템 개발의 계획·분석·설계·구축에 정형화된 기법을 적용. 데이터 중심, 대규모 조직에 적합 |
| 객체지향 방법론 | 현실 세계를 객체 단위로 모델링. 재사용성과 확장성이 좋음 |
| 컴포넌트 기반(CBD) 방법론 | 이미 만들어진 컴포넌트를 조립해서 개발. 재사용으로 생산성과 품질이 좋아짐 |
| 애자일 방법론 | 고객 요구 변화에 유연하게 대응하며 짧게 반복 개발 |
| 제품 계열 방법론 | 특정 제품군에 필요한 공통 기능을 정의해서 개발 (임베디드 소프트웨어 등) |
소프트웨어 개발 방법론 테일러링
| 용어 | 설명 |
| 정의 | 기존의 개발 방법론을 프로젝트 특성에 맞게 고치고 보완하는 작업 |
| 내부 기준 | 목표 환경, 요구사항, 프로젝트 규모, 보유 기술 |
| 외부 기준 | 법적 제약 사항, 표준 품질 기준 |
3. 비용 산정 · 일정 관리 · 품질
비용 산정 기법의 분류
| 용어 | 설명 |
| 하향식 산정 | 경험 많은 전문가의 판단으로 전체 비용을 먼저 정함 — 전문가 감정 기법, 델파이 기법(여러 전문가 + 조정자가 의견을 모음) |
| 상향식 산정 | 세부 작업마다 비용을 계산해서 합침 — LOC(원시 코드 라인 수) 기법, 개발 단계별 인월수 기법 |
| 수학적 산정 | 공식으로 계산 — COCOMO, Putnam, 기능 점수(FP) |
LOC 기법과 계산 공식
암기 키워드 ▸ (낙관 + 4×중간 + 비관) ÷ 6
| 용어 | 설명 |
| 예측치 | (낙관치 + 4 × 중간치 + 비관치) ÷ 6 |
| 노력 (인월, Man-Month) | LOC ÷ 1인당 월평균 생산 코드 라인 수 |
| 개발 기간 | 노력(인월) ÷ 투입 인원 |
| 개발 비용 | 노력(인월) × 1인당 월평균 인건비 |
| 생산성 | LOC ÷ 노력(인월) |
예시
총 30,000라인, 개발자 5명, 1인당 월평균 300라인 → 노력 = 30,000 ÷ 300 = 100인월, 개발 기간 = 100 ÷ 5 = 20개월
낙관치 8,000 · 중간치 10,000 · 비관치 18,000라인 → 예측치 = (8,000 + 40,000 + 18,000) ÷ 6 = 11,000라인
COCOMO 모형
암기 키워드 ▸ 조반내
보헴(Boehm)이 제안한 모형으로, 원시 코드 라인 수(LOC)를 바탕으로 비용을 산정합니다.
| 용어 | 설명 |
| 조직형 (Organic) | 기관 안에서 개발하는 중소 규모 (5만 라인 이하). 사무 처리용·업무용 소프트웨어 |
| 반분리형 (Semi-Detached) | 조직형과 내장형의 중간 (30만 라인 이하). 컴파일러, 운영체제 등 |
| 내장형 (Embedded) | 초대형 규모, 하드웨어와 밀접 (30만 라인 이상). 신호기 제어, 미사일 유도 시스템 등 |
| COCOMO 모형 종류 | 기본형(Basic), 중간형(Intermediate), 발전형(Detailed) |
Putnam 모형과 기능 점수(FP) 모형
암기 키워드 ▸ SLIM · ESTIMACS
| 용어 | 설명 |
| Putnam 모형 | 소프트웨어 생명주기 전 과정에 걸친 노력의 분포를 가정. Rayleigh-Norden 곡선을 바탕으로 함. 자동화 도구: SLIM |
| 기능 점수(FP) 모형 | 소프트웨어 기능을 점수로 바꿔 비용을 산정. 자료 입력, 정보 출력, 명령어(사용자 질의), 데이터 파일, 외부 인터페이스를 보고 가중치를 줌. 자동화 도구: ESTIMACS |
일정 관리 기법
암기 키워드 ▸ PERT · CPM · 간트 차트
| 용어 | 설명 |
| PERT | 낙관치·기대치·비관치 세 가지로 작업 기간을 추정. 불확실한 프로젝트에 사용. 기대 시간 = (낙관 + 4 × 기대 + 비관) ÷ 6 |
| CPM (임계 경로 기법) | 작업(노드)과 순서(간선)로 네트워크를 그리고, 시작부터 끝까지 가장 오래 걸리는 경로(임계 경로)를 찾음. 임계 경로의 길이 = 프로젝트를 끝낼 수 있는 최소 기간 |
| 간트 차트 (시간선 차트) | 작업별 일정을 막대로 표시. 이정표, 작업 기간, 작업 사이의 순서를 한눈에 봄 |
예시
작업 A(3일) 다음에 B(4일)와 C(6일)를 하고, 둘 다 끝나야 D(2일)를 할 수 있을 때 → 경로 A-B-D = 9일, A-C-D = 11일 → 임계 경로는 A-C-D, 최소 완료 기간 11일
CMMI와 SPICE (프로세스 성숙도)
암기 키워드 ▸ 초관정정최
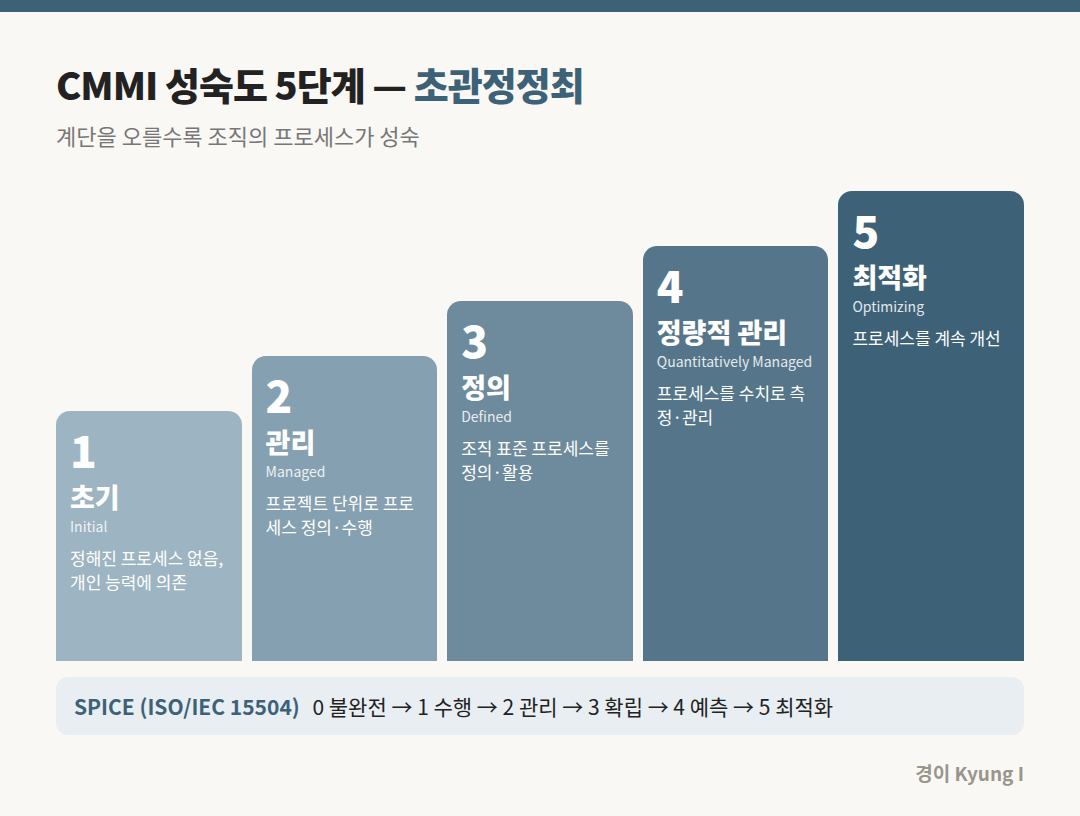
소프트웨어 개발 조직의 업무 능력과 프로세스 성숙도를 평가하는 모델입니다.
| 용어 | 설명 |
| CMMI 1 · 초기 (Initial) | 정해진 프로세스가 없고 개인의 능력에 의존 |
| CMMI 2 · 관리 (Managed) | 특정 프로젝트 안에서 프로세스를 정의하고 수행 (규칙화) |
| CMMI 3 · 정의 (Defined) | 조직 차원의 표준 프로세스를 정의하고 활용 |
| CMMI 4 · 정량적 관리 (Quantitatively Managed) | 프로세스를 수치로 측정하고 관리 |
| CMMI 5 · 최적화 (Optimizing) | 프로세스를 계속 개선 |
| SPICE (ISO/IEC 15504) | 0 불완전 → 1 수행 → 2 관리 → 3 확립 → 4 예측 → 5 최적화의 6단계 |
4. 정보 보안
정보 보안의 3요소
암기 키워드 ▸ 기무가 (CIA)
| 용어 | 설명 |
| 기밀성 (Confidentiality) | 허락받은 사람만 정보에 접근할 수 있음 |
| 무결성 (Integrity) | 허락받은 사람만 정보를 고칠 수 있고, 정보가 함부로 바뀌지 않음 |
| 가용성 (Availability) | 허락받은 사람은 필요할 때 언제든 정보와 서비스를 쓸 수 있음 |
| 부가 요소 | 인증(Authentication: 신원 확인), 부인 방지(Non-Repudiation: 보낸 사실·받은 사실을 부인하지 못하게 함) |
시큐어 코딩 7대 보안 약점
암기 키워드 ▸ 입보시에코캡아
| 용어 | 설명 |
| 입력 데이터 검증 및 표현 | 입력값 검증을 빠뜨려 생기는 약점 → SQL 인젝션, XSS(크로스 사이트 스크립팅), 경로 조작, 운영체제 명령어 삽입 |
| 보안 기능 | 인증·접근 제어·암호화·권한 관리를 잘못 구현 (하드코딩된 비밀번호 등) |
| 시간 및 상태 | 동시에 실행될 때 시간과 상태 관리를 잘못함 → 경쟁 조건(TOCTOU), 끝나지 않는 반복문·재귀 |
| 에러 처리 | 에러 메시지에 시스템 정보가 노출되거나, 오류 상황을 처리하지 않음 |
| 코드 오류 | 널 포인터 역참조, 자원을 제대로 해제하지 않음, 메모리 누수 |
| 캡슐화 | 중요한 데이터·기능을 제대로 감추지 않음 → 잘못된 세션으로 정보 노출, 디버그 코드를 남겨 둠 |
| API 오용 | 보안에 취약한 API를 쓰거나 API를 의도와 다르게 사용 |
암호 알고리즘
암기 키워드 ▸ 대칭키 · 비대칭키 · 해시
| 구분 | 대표 알고리즘 | 특징 |
| 대칭키 (비밀키) | 블록: DES, 3DES, AES, SEED, ARIA, IDEA, LEA / 스트림: RC4, LFSR | 암호화 키 = 복호화 키. 빠르지만 키를 나눠 주고 관리하기 어려움. n명이면 키 n(n−1)/2개 |
| 대칭키 세부 | DES 56비트 키·64비트 블록 / AES 128·192·256비트 키·128비트 블록 | AES가 DES를 대체. SEED(KISA)와 ARIA(국가보안기술연구소)는 국내 개발 |
| 비대칭키 (공개키) | RSA, ECC, ElGamal, Rabin, 디피-헬만(키 교환) | 공개키로 암호화, 개인키로 복호화. 키 관리가 쉬움(n명이면 2n개), 대신 느림 |
| 비대칭키 세부 | RSA = 큰 수의 소인수분해 / ECC = 타원 곡선 / ElGamal = 이산대수 | ECC는 짧은 키로도 보안성이 높음 |
| 해시 (단방향) | MD5, SHA-1, SHA-256, HAVAL | 임의 길이 입력 → 고정 길이 출력, 되돌릴 수 없음. 무결성 검증·비밀번호 저장에 사용. 솔트(Salt)를 덧붙여 같은 비밀번호도 다른 해시값이 나오게 함 |
접근 통제와 보안 모델
암기 키워드 ▸ 벨라파듈라 = 기밀성 · 비바 = 무결성
| 용어 | 설명 |
| DAC (임의적 접근 통제) | 데이터 소유자가 사용자 신분이나 그룹을 보고 권한을 줌 (접근 제어 목록 ACL) |
| MAC (강제적 접근 통제) | 시스템(관리자)이 주체와 객체의 보안 등급(레이블)을 비교해서 통제 |
| RBAC (역할 기반 접근 통제) | 사용자의 역할(직무)에 권한을 줌. 인사이동이 잦은 조직에서 관리가 쉬움 |
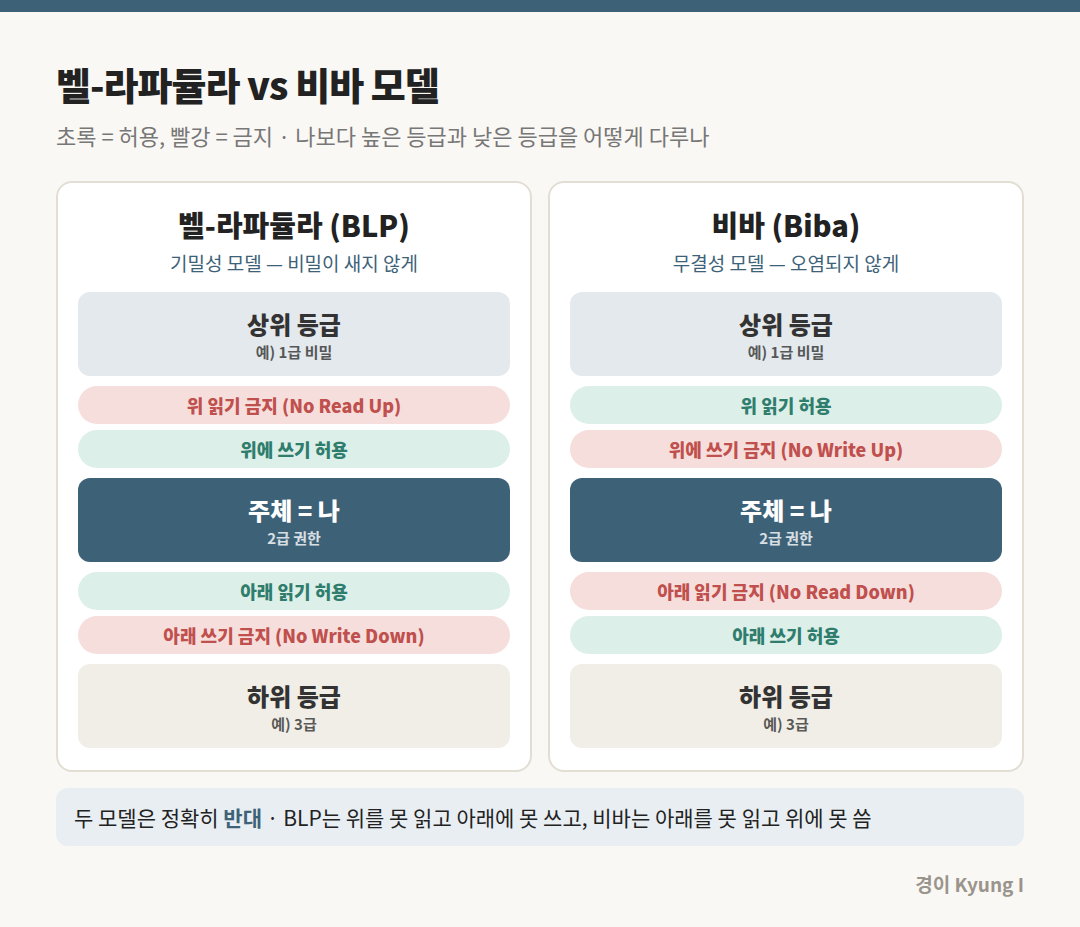
| 벨-라파듈라 (BLP) | 기밀성 모델. No Read Up(나보다 높은 등급은 읽기 금지), No Write Down(나보다 낮은 등급에 쓰기 금지) |
| 비바 (Biba) | 무결성 모델. No Read Down(나보다 낮은 등급은 읽기 금지), No Write Up(나보다 높은 등급에 쓰기 금지) |
| 그 밖의 모델 | 클락-윌슨(무결성, 직무 분리) / 만리장성(브루어-내시, 이해 충돌 방지) |
사용자 인증 유형
| 용어 | 설명 |
| 지식 기반 (Something You Know) | 아는 것 — 비밀번호, PIN |
| 소유 기반 (Something You Have) | 가진 것 — OTP, 스마트카드, 인증서 |
| 생체 기반 (Something You Are) | 몸의 특징 — 지문, 홍채, 얼굴 |
| 행위 기반 (Something You Do) | 행동의 특징 — 서명, 음성, 키보드 입력 패턴 |
| 위치 기반 (Somewhere You Are) | 있는 곳 — GPS, 접속 IP |
| 다중 요소 인증 (MFA) | 두 가지 이상의 인증 유형을 조합 |
서비스 거부(DoS) 공격
시스템의 자원을 바닥내서 정상 사용자가 서비스를 쓰지 못하게 만드는 공격입니다.
| 용어 | 설명 |
| Ping of Death | 허용 크기(65,535바이트)를 넘는 ICMP 패킷을 보내 시스템을 마비시킴 |
| SYN Flooding | TCP 3-way handshake에서 SYN만 대량으로 보내고 마지막 ACK를 보내지 않아 서버의 대기 큐를 가득 채움 |
| Smurf (스머핑) | 출발지를 공격 대상 IP로 속인 ICMP Echo 요청을 브로드캐스트 → 응답이 한꺼번에 대상에게 몰림 |
| Land Attack | 출발지 IP와 목적지 IP를 똑같이 만들어 보내, 시스템이 자기 자신에게 계속 응답하게 함 |
| Teardrop | 패킷을 다시 조립하는 데 쓰는 정보(Fragment Offset)를 조작해 조립 오류를 일으킴 |
| UDP Flooding | 대량의 UDP 패킷을 보내 ICMP 응답을 만들게 하여 자원을 소모시킴 |
| DDoS | 여러 대의 좀비 PC(봇넷)로 동시에 DoS 공격. 공격자 → 핸들러(마스터) → 에이전트(좀비) 구조. 도구: Trinoo, TFN, Stacheldraht |
그 밖의 공격 기법
| 용어 | 설명 |
| 스니핑 (Sniffing) | 네트워크에 흐르는 패킷을 몰래 엿봄 (수동적 공격) |
| 스푸핑 (Spoofing) | IP·ARP·DNS 등을 위조해서 속임. ARP 스푸핑은 MAC 주소를 위조 |
| 세션 하이재킹 | 인증이 끝난 사용자의 세션을 가로챔 |
| SQL 인젝션 | 입력창에 SQL 구문을 끼워 넣어 DB 정보를 빼내거나 조작 |
| XSS (크로스 사이트 스크립팅) | 웹 페이지에 악성 스크립트를 심어 방문자의 정보를 빼냄 |
| 파밍 (Pharming) | DNS나 호스트 파일을 바꿔서, 주소를 제대로 입력해도 가짜 사이트로 접속되게 함 |
| 피싱 / 스미싱 / 스피어 피싱 | 가짜 사이트·메일로 개인정보 탈취 / 문자(SMS)를 이용한 피싱 / 특정 대상을 노린 맞춤형 피싱 메일 |
| APT (지능형 지속 위협) | 특정 조직을 목표로 오랜 기간 은밀하게 공격 |
| 랜섬웨어 | 파일을 암호화한 뒤 풀어 주는 대가로 돈을 요구 |
| 제로데이 공격 | 보안 패치가 나오기 전에 취약점을 악용 |
| 워터링 홀 | 공격 대상이 자주 가는 웹사이트를 감염시켜 놓고 기다림 |
| 키로거 / 백도어 | 키보드 입력을 몰래 기록 / 인증 없이 들어올 수 있는 비밀 통로 |
| 웜 / 바이러스 / 트로이 목마 | 스스로 복제해 퍼짐(독자 실행) / 다른 파일에 붙어 퍼짐 / 정상 프로그램으로 위장, 스스로 복제하지 않음 |
보안 솔루션
| 용어 | 설명 |
| 방화벽 | 내부 네트워크와 외부 네트워크 사이에서 트래픽을 허용하거나 막음 |
| IDS (침입 탐지 시스템) | 침입을 실시간으로 탐지. 오용 탐지(알려진 공격 패턴) / 이상 탐지(평소와 다른 행동) |
| IPS (침입 방지 시스템) | 탐지에 더해 차단까지 함 |
| VPN | 공중망에 암호화된 통로를 만들어 전용망처럼 사용 (IPSec VPN, SSL VPN) |
| NAC | 내부 네트워크에 접속하려는 단말의 보안 상태를 검사하고 통제 |
| DLP | 내부 정보가 밖으로 새 나가는 것을 막음 |
| SIEM · ESM | 여러 보안 장비의 로그와 이벤트를 모아 통합 관리·분석 |
| 허니팟 (Honeypot) | 공격자를 끌어들이려고 일부러 만든 함정 시스템 |
5. IT 신기술 용어
네트워크 신기술
| 용어 | 설명 |
| SDN (소프트웨어 정의 네트워크) | 네트워크를 제어하는 기능을 장비에서 떼어 내 소프트웨어로 중앙에서 관리 |
| NFV (네트워크 기능 가상화) | 라우터·방화벽 같은 네트워크 장비의 기능을 일반 서버에서 가상화해 실행 |
| 메시 네트워크 (Mesh) | 각 노드가 그물처럼 서로 연결된 대규모 네트워크. 차세대 이동통신, 홈 네트워킹, 공공 안전에 사용 |
| 피코넷 (Piconet) | 블루투스·UWB 기기 여러 대가 마스터 1대와 슬레이브(최대 7대)로 묶인 소규모 무선 네트워크 |
| 애드 혹 네트워크 (Ad-hoc) | 기지국이나 AP 없이 단말끼리 만드는 임시 네트워크 (재난 현장, 군사용) |
| MQTT | IoT용 가벼운 발행-구독(Publish-Subscribe) 메시지 프로토콜 |
| 지그비 (Zigbee) / NFC | 저전력·저속 근거리 무선 통신(IoT 센서) / 10cm 안쪽의 초근거리 무선 통신(결제, 교통카드) |
클라우드 · 소프트웨어 · 데이터 신기술
| 용어 | 설명 |
| 클라우드 서비스 유형 | IaaS(서버·스토리지 같은 인프라) · PaaS(개발 플랫폼) · SaaS(완성된 소프트웨어) |
| 서버리스 (Serverless) | 서버를 직접 관리하지 않고 필요한 순간에만 함수를 실행, 쓴 만큼만 비용 지불 (FaaS) |
| 컨테이너 · 도커 | 애플리케이션을 실행 환경과 함께 묶어서 어디서나 똑같이 실행 |
| 쿠버네티스 | 컨테이너를 자동으로 배포·확장·관리하는 오케스트레이션 도구 |
| 디지털 트윈 | 현실의 사물이나 공간을 가상 세계에 똑같이 만들어 시뮬레이션 |
| 블록체인 | 거래 기록(블록)을 여러 참여자의 분산 장부에 사슬처럼 이어 저장. 위조·변조가 어려움 |
| 매시업 (Mashup) | 여러 웹 서비스와 정보를 조합해 새로운 서비스를 만듦 |
| 하둡 (Hadoop) | 대용량 데이터를 여러 컴퓨터에 나눠 저장하고 처리하는 오픈소스 프레임워크 (HDFS + 맵리듀스) |
| 맵리듀스 (MapReduce) | 대용량 데이터를 Map(나눠서 처리)과 Reduce(결과 합치기)로 병렬 처리 |
| 텐서플로 (TensorFlow) | 구글이 만든 오픈소스 머신러닝 라이브러리 |
저장 장치와 RAID
| 용어 | 설명 |
| DAS | 서버에 저장 장치를 직접 연결 |
| NAS | 네트워크에 연결된 파일 서버 형태의 저장 장치 |
| SAN | 전용 고속 네트워크(파이버 채널)로 여러 서버와 저장 장치를 연결 |
| RAID 0 | 스트라이핑 — 여러 디스크에 나눠 저장, 빠르지만 중복이 없어 하나만 고장 나도 데이터 손실 |
| RAID 1 | 미러링 — 같은 데이터를 두 디스크에 똑같이 저장 |
| RAID 5 / RAID 6 | 패리티 정보를 여러 디스크에 나눠 저장해 디스크 1개 고장까지 복구 / 이중 패리티로 2개 고장까지 복구 |
6. 헷갈리지 않게 외우는 요령
- COCOMO '조반내'는 규모 순서 그대로입니다. 작은 조직용 → 중간(반분리) → 기계 안에 내장되는 큰 시스템. 기준 숫자 5만 라인, 30만 라인까지 같이 외우세요.
- 벨-라파듈라는 '비밀(기밀성)'을 지키는 모델이라 윗사람의 비밀을 읽으면 안 되고(No Read Up), 비바는 '깨끗함(무결성)'을 지키는 모델이라 아래의 오염된 정보를 읽으면 안 된다(No Read Down)고 이해하면 반대로 헷갈리지 않습니다.
- 신기술 용어는 범위가 끝이 없으니, 기출에서 두 번 이상 나온 용어만 따로 모아 두세요. 처음 보는 용어는 영어 단어 뜻으로 추측해도 절반은 맞힙니다.
7. A4 한 장 요약본
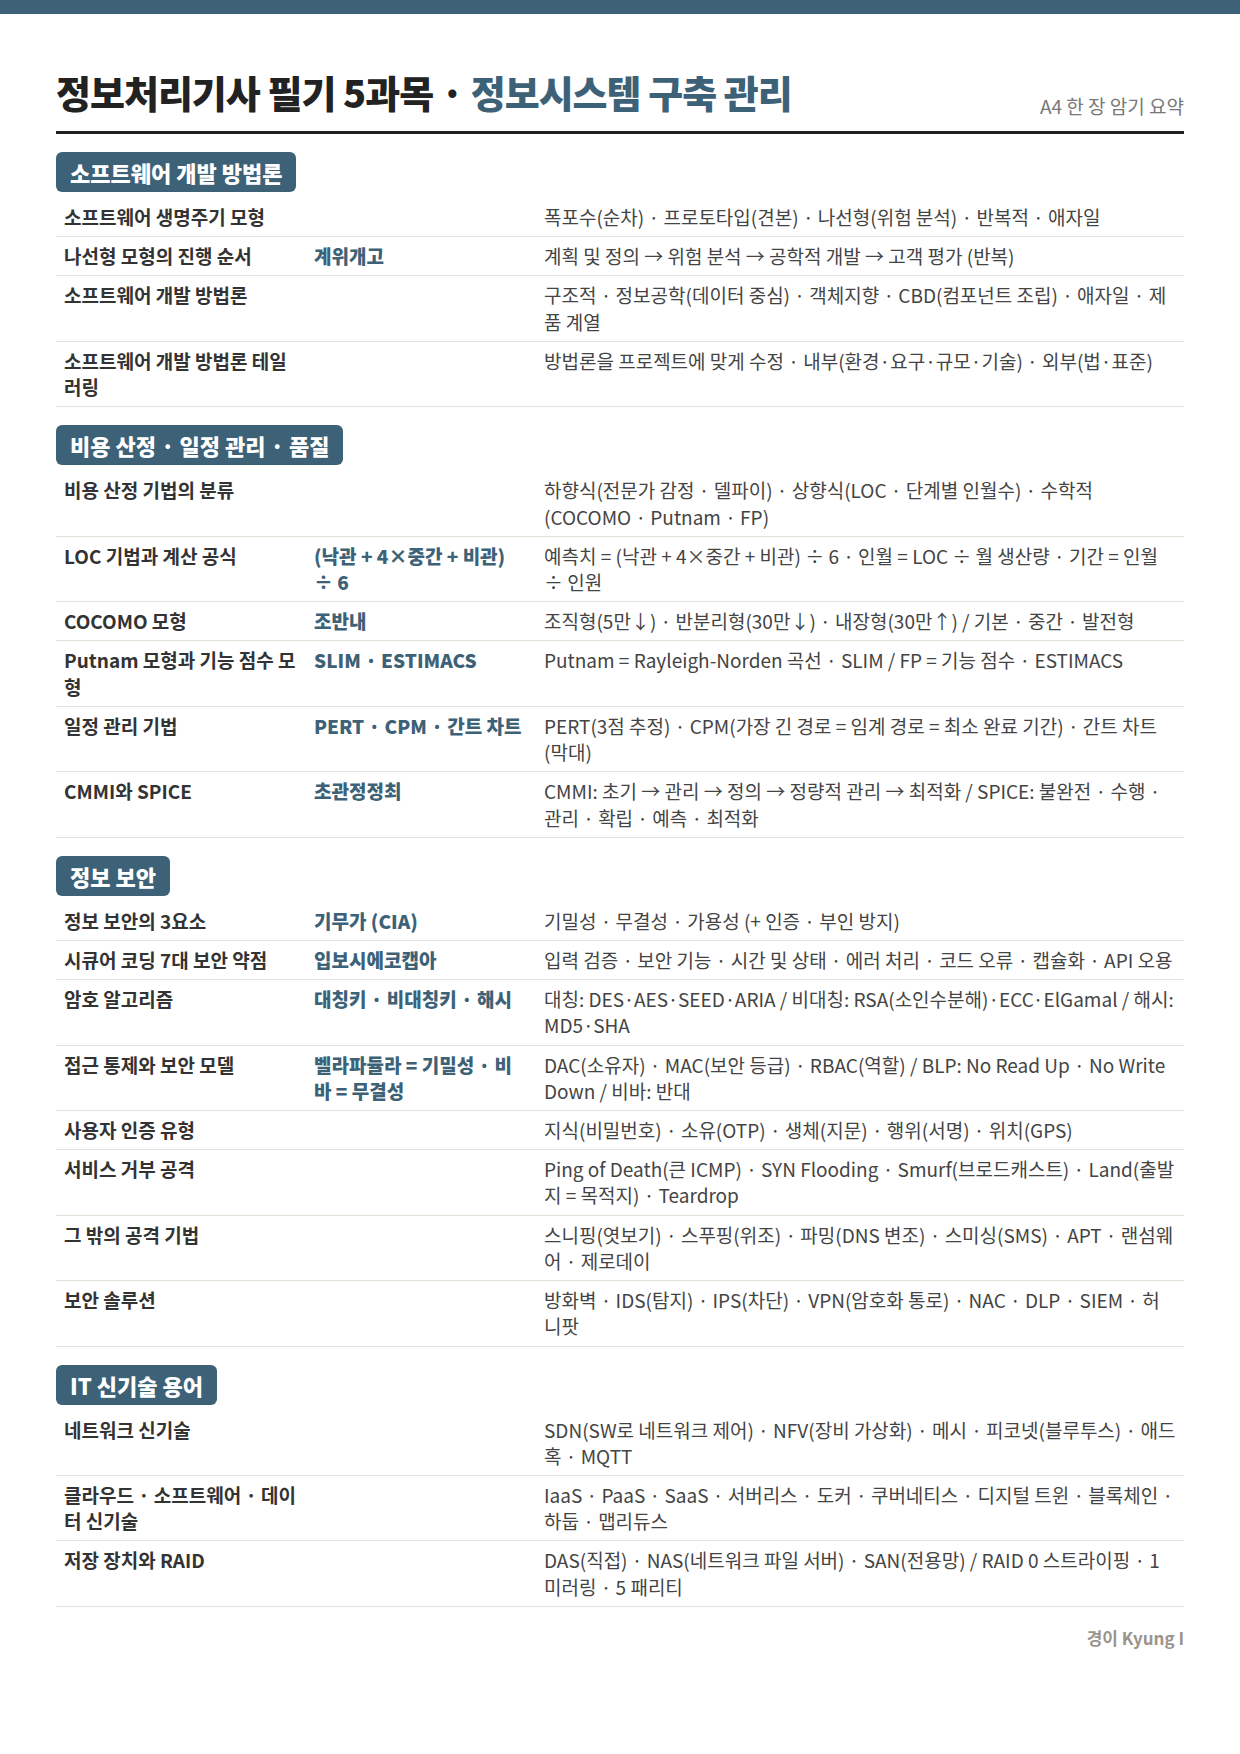
위 내용을 키워드만 남겨 A4 한 장으로 줄였습니다. 이미지를 저장해서 출력하거나 휴대폰에 넣어 두고 시험 직전에 훑어보세요.
마무리
두문자는 뜻을 모른 채 외우면 금방 잊힙니다. 키워드 → 풀어 쓰기 → 기출 한 문제 순서로 이어 두면 필기는 물론 실기 단답형까지 그대로 연결돼요. 나머지 과목 암기 총정리도 같은 형식으로 정리해 두었습니다.
※ 두문자는 수험생들 사이에서 흔히 쓰는 암기 요령이며, 표현은 수험서마다 조금씩 다를 수 있습니다. 세부 출제기준은 Q-net 공지로 최종 확인하세요.
'자격증' 카테고리의 다른 글
| 정보처리기사 실기 정리& 요약 - 키 종류/무결성/관계대수_⭐ (1) | 2026.10.06 |
|---|---|
| 정보처리기사 4과목 프로그래밍 언어 활용 암기 총정리 | 두문자·용어 설명·그림으로 한 번에 (0) | 2026.09.29 |
| 정보처리기사 3과목 데이터베이스 구축 암기 총정리 | 두문자·용어 설명·그림으로 한 번에 (0) | 2026.09.29 |
| 정보처리기사 2과목 소프트웨어 개발 암기 총정리 | 두문자·용어 설명·그림으로 한 번에 (0) | 2026.09.29 |
| 정보처리기사 1과목 소프트웨어 설계 암기 총정리 | 두문자·용어 설명·그림으로 한 번에 (0) | 2026.09.29 |


댓글